我的书签
 添加书签
 移除书签
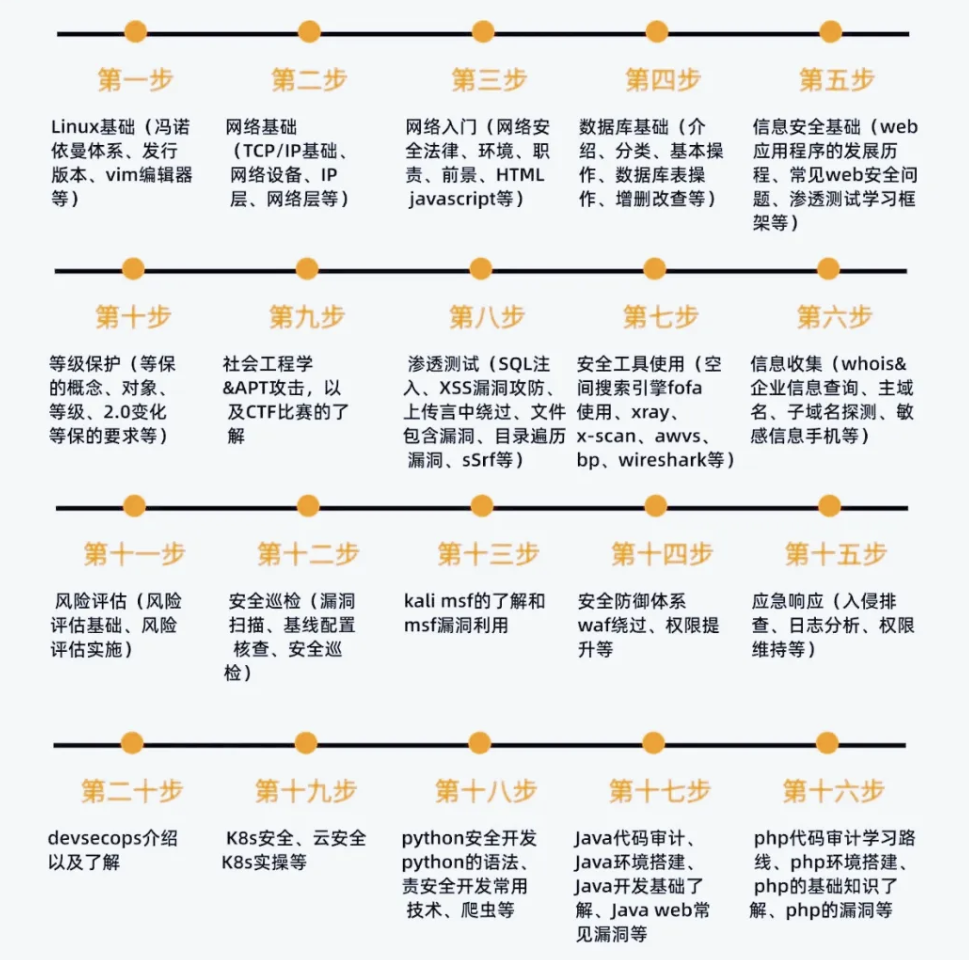
网络安全学习路线(共20步)
- 第一步:Linux基础 冯诺依曼体系、发行版本、vim编辑器等
- 第二步:网络基础 TCP/IP基础、网络设备、IP层、网络层等
- 第三步:网络入门 网络安全法律、环境、职责、前景、HTML、javascript等
- 第四步:数据库基础 介绍、分类、基本操作、数据库表操作、增删改查等
- 第五步:信息安全基础 web应用程序的发展历程、常见web安全问题、渗透测试学习框架等
- 第六步:信息收集 whois&企业信息查询、主域名、子域名探测、敏感信息手机等
- 第七步:安全工具使用 空间搜索引擎fofa使用、x-scan、awvs、bp、wireshark等
- 第八步:渗透测试 SQL注入、XSS漏洞攻防、上传言中绕过、文件包含漏洞、目录遍历漏洞、sSrf等
- 第九步:社会工程学 &APT攻击,以及CTF比赛的了解
- 第十步:等级保护 等保的概念、对象、等级、2.0变化、等保的要求等
- 第十一步:风险评估 风险评估基础、风险评估实施
- 第十二步:安全巡检 漏洞扫描、基线配置核查、安全巡检
- 第十三步:kali msf的了解和msf漏洞利用
- 第十四步:安全防御体系 waf绕过、权限提升等
- 第十五步:应急响应 入侵排查、日志分析、权限维持等
- 第十六步:php代码审计学习路线 php环境搭建、php的基础知识了解、php的漏洞等
- 第十七步:Java代码审计 Java环境搭建、Java开发基础了解、Java web常见漏洞等
- 第十八步:python安全开发 python的语法、贵安全开发常用技术、爬虫等
- 第十九步:K8s安全、云安全 K8s实操等
- 第二十步:devsecops介绍以及了解
说明:路线顺序是从底层基础→web安全渗透→安全评估运维→代码审计→云原生与DevSecOps,是一套完整的网安入门到进阶学习路径。